
北韓駭客在新一輪「EtherHiding」行動中武器化區塊鏈

EtherHiding利用智能合約來儲存和分發惡意程式碼,由於區塊鏈的不可更改設計,使得這些程式碼幾乎無法被移除。
來自北韓的新型網路威脅正在浮現,其國家支持的駭客正在嘗試將惡意程式碼直接嵌入區塊鏈網路中。
Google 的 Threat Intelligence Group(GTIG)於 10 月 17 日報告稱,這種名為 EtherHiding 的技術,標誌著駭客在隱藏、分發及控制惡意軟體於去中心化系統上的新進化。
什麼是 EtherHiding?
GTIG 解釋,EtherHiding 讓攻擊者能夠利用智能合約及像 Ethereum 和 BNB Smart Chain 這樣的公有區塊鏈,將其用於儲存惡意載荷。
一旦程式碼被上傳到這些去中心化帳本上,由於其不可更改的特性,移除或封鎖這些程式碼幾乎變得不可能。
「雖然智能合約為去中心化應用帶來創新方式,但其不可更改的特性被 EtherHiding 利用,以一種難以被封鎖的方式來託管及提供惡意程式碼,」GTIG 寫道。
實際操作中,駭客會入侵合法的 WordPress 網站,通常是利用未修補的漏洞或被竊取的憑證。
在取得存取權後,他們會在網站程式碼中插入幾行 JavaScript,被稱為「載入器」。當訪客打開受感染的頁面時,載入器會悄悄連接區塊鏈,並從遠端伺服器取得惡意軟體。
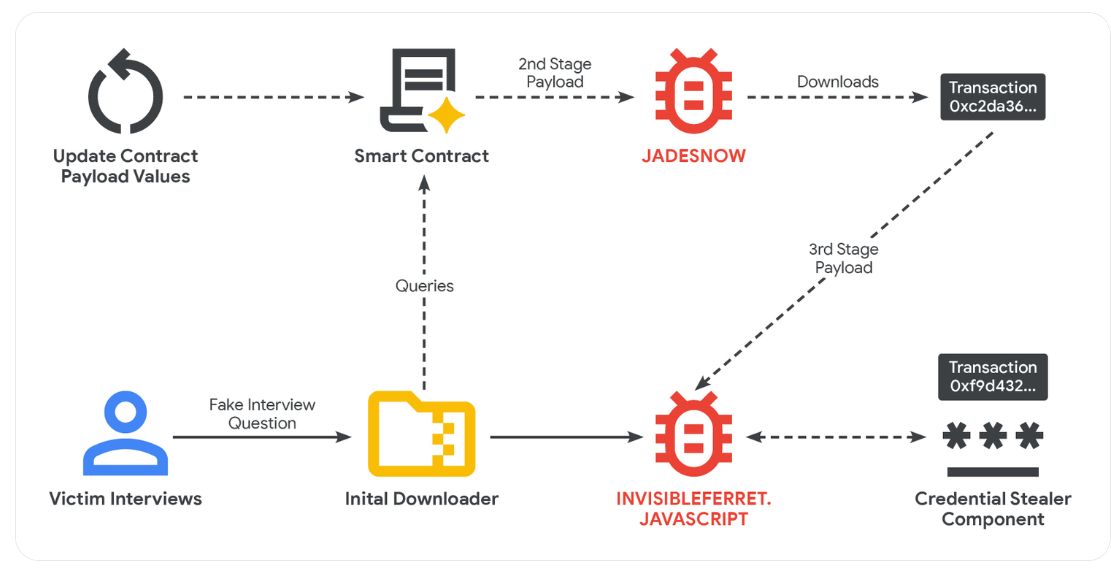 EtherHiding 在 BNB Chain 和 Ethereum 上的應用。來源: Google Threat Intelligence Group
GTIG 指出,這種攻擊通常不會留下明顯的交易痕跡,且幾乎不需要支付任何費用,因為它發生在鏈下。這本質上讓攻擊者能夠在不被察覺的情況下行動。
值得注意的是,GTIG 追溯到 EtherHiding 的首次出現是在 2023 年 9 月,當時它出現在一個名為 CLEARFAKE 的活動中,該活動通過偽造的瀏覽器更新提示欺騙用戶。
如何防範此類攻擊
資安研究人員表示,這種策略顯示北韓的數位戰略正從單純竊取加密貨幣,轉向將區塊鏈本身作為隱蔽武器。
「EtherHiding 代表著向次世代防彈主機的轉變,區塊鏈技術的固有特性被重新利用於惡意目的。這項技術凸顯了網路威脅的持續演化,攻擊者不斷適應並利用新技術來獲取優勢,」GTIG 表示。
Citizen Lab 資深研究員 John Scott-Railton 將 EtherHiding 描述為「早期階段的實驗」。他警告說,若與 AI 驅動的自動化結合,未來的攻擊將更難以偵測。
「我預期攻擊者也會嘗試將零點擊漏洞直接載入區塊鏈,針對處理區塊鏈的系統與應用程式……特別是當這些系統與網路同時託管交易或錢包時,」他補充道。
這種新型攻擊向量可能對加密產業帶來嚴重影響,考慮到北韓攻擊者的高產出。
TRM Labs 的數據顯示,與北韓有關的團體僅今年就已竊取超過 15 億美元的加密資產。調查人員認為,這些資金協助平壤資助軍事計畫及規避國際制裁。
鑑於此,GTIG 建議加密用戶透過封鎖可疑下載及限制未授權的網頁腳本來降低風險。該團隊也呼籲資安研究人員識別並標註嵌入區塊鏈網路的惡意程式碼。
免責聲明:文章中的所有內容僅代表作者的觀點,與本平台無關。用戶不應以本文作為投資決策的參考。
您也可能喜歡
從「追光」到「走向光的上游」!大摩斷言:算力海嘯下,玻纖布與銅箔掀起材料超級週期
摩根士丹利發佈最新研究報告指出,全球AI基礎設施的熱潮正在從下游的GPU和晶圓代工,全面擴散至上游關鍵基礎材料領域。

在 AI 降速衝擊半導體之際,Goldman Sachs 發布看漲報告!「韓國存儲雙雄」目標價指向接近 90% 上行空間
高盛重申對全球兩家最大規模儲存晶片巨頭——三星電子與SK海力士的「買入」評級,三星電子繼續位列高盛的「確信買入」名單(Conviction List)。

IPO在即,Anthropic連續兩季度盈利
Anthropic連續兩季度實現調整後營業利潤轉正,Q2營收同比激增14倍至115億美元,年化營收已達650億美元,毛利率超過80%。公司已選定納斯達克上市,估值或高達2萬億美元。但戲劇性的是,CEO在上市前夕罕見呼籲放緩AI發展。分析認為,如何在安全隱憂與商業競爭間求平衡,將成核心挑戰。
下一個萬億美元,比下一個25個基點更值得黃金投資者警惕
加密貨幣價格
更多


