
L’hacker di Radiant Capital trasferisce 10,8 milioni di dollari su Tornado Cash

L’hacker di Radiant Capital ha recentemente depositato 2.834 ETH nel protocollo mixer Tornado Cash, a un anno dallo sfruttamento del pool di prestito del progetto, che ha causato una perdita di 53 milioni di dollari.
- Gli hacker di Radiant Capital hanno riciclato oltre 10,8 milioni di dollari in Ethereum tramite Tornado Cash, rendendo sempre più difficile per le autorità rintracciare i fondi rubati.
- Gli investigatori sospettano che il gruppo AppleJeus, collegato alla Corea del Nord, sia stato dietro l’attacco a Radiant Capital, durante il quale gli asset rubati sono cresciuti da 53 milioni a quasi 94 milioni di dollari attraverso successivi scambi.
Secondo la piattaforma di monitoraggio on-chain CertiK, l’hacker ha riciclato circa 10,8 milioni di dollari in Ethereum tramite la piattaforma mixer Tornado Cash. Questa mossa rende ancora più difficile per gli investigatori on-chain e le autorità rintracciare i fondi rubati, soprattutto considerando gli ETH aggiuntivi ottenuti da precedenti scambi e conversioni in DAI.
Secondo il grafico di CertiK, i fondi sono stati originariamente assorbiti da indirizzi bridge come Stargate Bridge, Synapse Bridge e Drift FastBridge, mostrando come gli attaccanti abbiano inizialmente trasferito grandi quantità di ETH (ETH) in un indirizzo intermediario che inizia con 0x4afb.
Dall’indirizzo principale, gli attaccanti hanno iniziato a distribuire i fondi tramite una serie di trasferimenti più piccoli. Un percorso degno di nota sposta 2.236 ETH da 0x4afb a 0x3fe4, prima di trasferire i fondi attraverso altri tre wallet Ethereum.
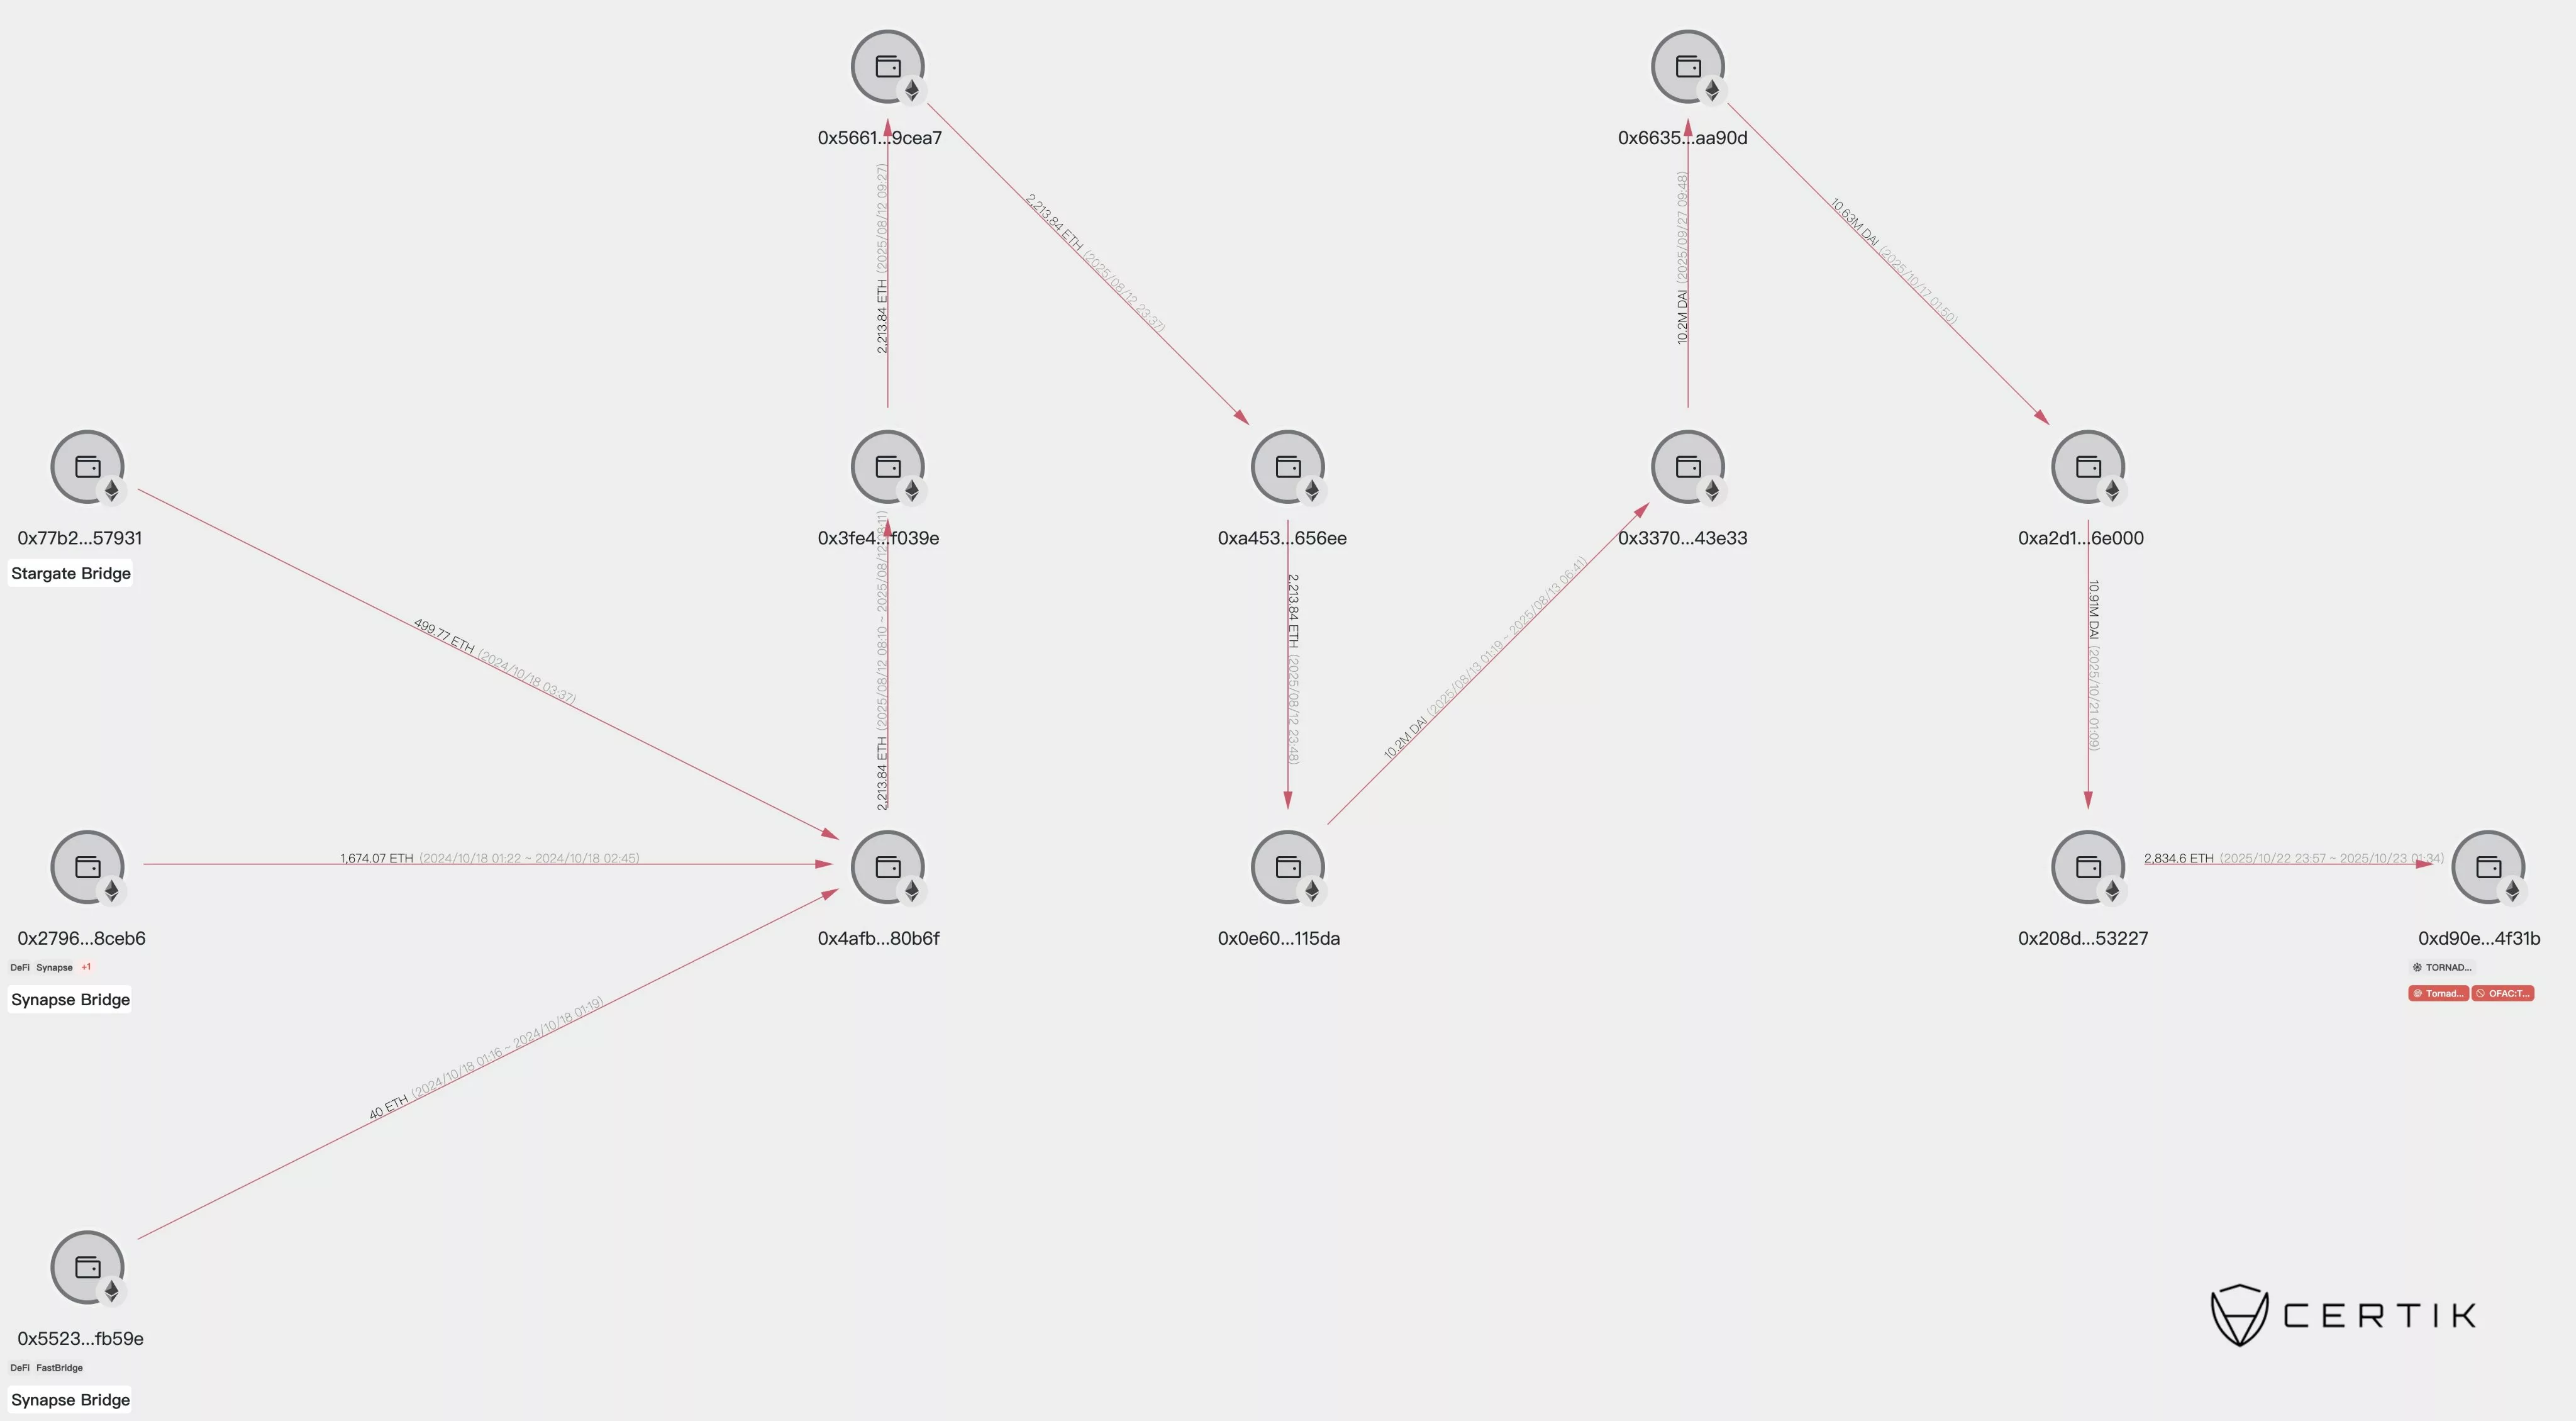 The Radiant Capital hacker has moved the stolen funds through a series of wallets before depositing some of the funds into Tornado Cash | Source: CertiK
Nell’agosto 2025, gli hacker hanno liquidato fino a 3.091 Ethereum e li hanno scambiati con 13,26 milioni di DAI (DAI) ancorati al dollaro. Successivamente, gli hacker hanno trasferito i token DAI in una serie di altri wallet prima di riconvertirli in ETH. Gli hacker hanno poi depositato 2.834 ETH nel mixer crypto Tornado Cash, rendendoli di fatto irrintracciabili.
Prima del deposito su Tornado Cash, gli hacker di Radiant Capital detenevano circa 14.436 ETH e 35,29 milioni di DAI, per un portafoglio dal valore di 94,63 milioni di dollari.
Nell’ultimo anno, Radiant Capital ha collaborato con l’FBI, Chainalysis e altre società di sicurezza web3 come SEAL911 e ZeroShadow per recuperare i fondi rubati dopo l’attacco. Tuttavia, le possibilità di recupero rimangono scarse, soprattutto ora che gli hacker hanno iniziato a depositare i fondi su piattaforme mixer come Tornado Cash.
Cosa è successo a Radiant Capital?
Il 16 ottobre 2024, Radiant Capital ha subito un attacco al proprio pool di prestito, che ha portato a una perdita di 53 milioni di dollari dalle reti ARB (ARB) e BSC (BNB). L’attacco è stato uno dei più dannosi exploit crypto dell’anno.
L’attaccante è riuscito a ottenere il controllo di 3 delle 11 autorizzazioni di firma dei wallet multi-signature del sistema, sostituendo il contratto di implementazione del pool di prestito Radiant per rubare i fondi. Secondo quanto riferito, l’hacker avrebbe utilizzato un malware specifico progettato per infiltrarsi nell’hardware macOS chiamato INLETDRIFT.
Dopo il furto, i fondi rubati sono stati convertiti in 21.957 ETH, valutati 53 milioni di dollari all’epoca. Successivamente, l’hacker è riuscito quasi a raddoppiare i fondi, portando il proprio patrimonio a 94 milioni di dollari. Invece di vendere immediatamente i fondi, l’hacker ha mantenuto gli ETH per quasi dieci mesi, il che ha permesso all’attaccante di aggiungere 49,5 milioni di dollari ai fondi inizialmente rubati.
Secondo un rapporto post-mortem di Mandiant, l’hacker sarebbe collegato alla Corea del Nord. Mandiant ha affermato che l’attacco è stato condotto dal gruppo di hacker AppleJeus, affiliato alla rete di hacker della DPRK.
Questo incidente ha segnato la seconda violazione che Radiant Capital ha dovuto affrontare. All’inizio dello stesso anno, il protocollo era stato vittima di un exploit flash loan più piccolo da 4,5 milioni di dollari.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Morgan Stanley ripropone Nvidia (NVDA.US) come titolo preferito nel settore dei semiconduttori: il collo di bottiglia dell'industria si sposta verso le infrastrutture dei data center, mentre la collaborazione tra SpaceX e Amazon apre nuove opportunità di crescita.
Morgan Stanley sottolinea che il rapporto prezzo/utili previsto per NVIDIA per l'esercizio 2028 è solo di 15 volte, rendendo la valutazione estremamente attraente; anche se il rapporto prezzo/utili non si espande, la crescita dei profitti può comunque garantire solidi ritorni sugli investimenti.
Meta Muse esplode in popolarità ma incontra un ostacolo nella fidelizzazione: il tasso di apertura è inferiore rispetto alle app mainstream, la monetizzazione a lungo termine rimane una sfida
L'agente AI Muse di proprietà di Meta ha superato i 5,6 milioni di download dall'inizio, raggiungendo per un periodo la vetta dell'App Store di Apple. Tuttavia, il tasso di apertura da parte degli utenti rimane inferiore rispetto alle principali app come Google e ChatGPT, e la frequenza d'uso e la fidelizzazione non sono ancora all'altezza. Sulla base di ciò, BNP Paribas ha rivisto al ribasso le previsioni di monetizzazione a lungo termine di Muse, ritenendo che nel breve termine difficilmente possa competere con piattaforme verticali come e-commerce e turismo. La futura commercializzazione dipenderà ancora dall'aumento del coinvolgimento degli utenti e dalla validazione di modelli come la pubblicità.
Bank of America: Il "trading AI" è l'ultima linea di difesa attuale del mercato dei Treasury USA
Bank of America avverte che la narrativa sull'intelligenza artificiale sta fungendo da "cuscinetto" contro i rischi macroeconomici, sopprimendo la volatilità del mercato. Il sentimento FOMO generato dall'AI produce un effetto simile a una "opzione put sull'AI", rendendo il mercato azionario quasi indifferente alle forti oscillazioni del mercato obbligazionario. Bank of America teme che, se la narrativa sull'AI dovesse subire una battuta d'arresto, il ridimensionamento delle aspettative di crescita potrebbe trasformare la crisi del mercato obbligazionario in una crisi di mercato generale, amplificando simultaneamente tutti i rischi macroeconomici finora soppressi.
Prezzi delle criptovalute
Altro


