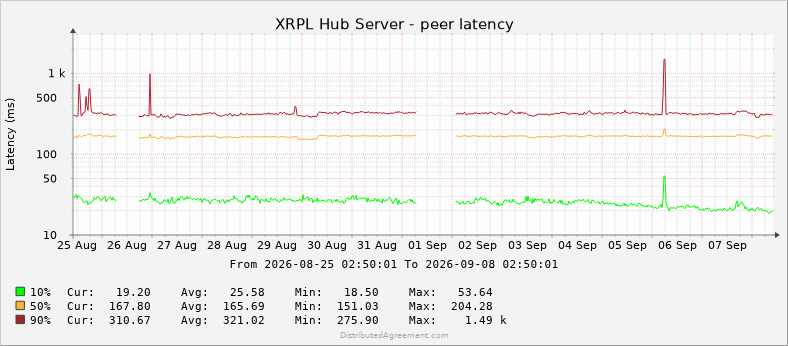
O veredito do veterano da Ripple é que o sistema se recuperou totalmente da recente crise e está operando com uma estabilidade inabalável, ou, como o próprio Schwartz disse, "Rock Solid".
Para o ecossistema, essa publicação é mais do que apenas um conjunto de gráficos frios — é um selo de aprovação muito aguardado. Há pouco mais de um mês, em 31 de julho, a rede XRPL enfrentou uma séria crise de infraestrutura.
Como um ataque de spam quase sobrecarregou a rede XRP e por que seu criador teve que provar pessoalmente que tudo havia sido corrigido
Ataques anônimos lançaram uma chamada "tempestade de manifestos". Um manifesto é a credencial digital de um nó validador, e os atacantes inundaram a rede com milhares de credenciais falsas, forçando os nós a gastar recursos processando esse lixo.
Na época, o hub de Schwartz sofreu falhas de conexão generalizadas com um erro onReadMessage diretamente na fase de consenso — o ponto no qual os nós comparam o estado do ledger entre si. No entanto, a finalização dos blocos e o consenso em si não foram interrompidos nem por um minuto, e o incidente foi resolvido por meio de uma intervenção de engenharia de emergência, sem desligar a rede.
Os desenvolvedores tiveram que lançar rapidamente o hotfix xrpld 3.2.1. Ele limitou o tamanho dos manifestos e reformulou o cache de dados para nós desconhecidos, de modo que o sistema não desperdiçasse mais recursos com participantes suspeitos. Um mês depois, Schwartz apresentou os primeiros resultados do patch em condições reais.
Os gráficos mais recentes comprovam que as consequências do ataque foram totalmente eliminadas. O hub mantém de forma confiável cerca de 400 conexões simultâneas, atingindo um pico de 423, incluindo 135 entradas e 271 saídas. A latência — o tempo de resposta entre os nós — caiu para 165 milissegundos.
A única anomalia foi um pico isolado de 1,49 segundos em 6 de setembro, mas os algoritmos contiveram rapidamente sem afetar o consenso. As quedas de conexão permaneceram em 84,6 incidentes por intervalo de cinco minutos — uma taxa normal de fundo e não um sinal de problema. A métrica de atividade maliciosa, chamada "Abuse", caiu para quase zero, já que a proteção atualizada agora filtra quase todo o tráfego lixo.
Em essência, este não é um relatório rotineiro de uptime para um único servidor, mas sim uma auditoria pública do software xrpld atualizado sob carga real. Isso confirma que a infraestrutura do XRPL está pronta para uma operação estável e de longo prazo.