Werdykt weterana Ripple jest taki, że system całkowicie odzyskał sprawność po niedawnym kryzysie i działa z niezachwianą stabilnością, czyli – jak ujął to sam Schwartz – „Rock Solid”.
Dla ekosystemu ta publikacja to coś więcej niż tylko zbiór suchych wykresów — to długo wyczekiwany znak aprobaty. Niespełna miesiąc temu, 31 lipca, sieć XRPL doświadczyła poważnego kryzysu infrastrukturalnego.
Jak jeden atak spamowy niemal przeciążył sieć XRP i dlaczego jej twórca musiał osobiście wykazać, że wszystko zostało naprawione
Anonimowi napastnicy przeprowadzili tzw. „manifest storm”. Manifest to cyfrowe poświadczenie węzła walidującego, a napastnicy zalali sieć tysiącami fałszywych poświadczeń, zmuszając węzły do poświęcania zasobów na przetwarzanie niepotrzebnych danych.
W tym czasie centrala Schwartza doświadczyła masowych awarii połączeń z błędem onReadMessage bezpośrednio na etapie uzgodnień — momencie, w którym węzły porównują stan ledgera między sobą. Jednak finalizacja bloków oraz sam konsensus nie zostały przerwane nawet na minutę, a incydent rozwiązano dzięki interwencji technicznej bez wyłączania sieci.
Deweloperzy musieli błyskawicznie wydać hotfix xrpld 3.2.1, który ograniczył rozmiar manifestów i przeprojektował cache’owanie danych od nieznanych węzłów, by system nie tracił zasobów na podejrzanych uczestników. Po miesiącu Schwartz zaprezentował pierwsze wyniki działania poprawki w warunkach rzeczywistych.
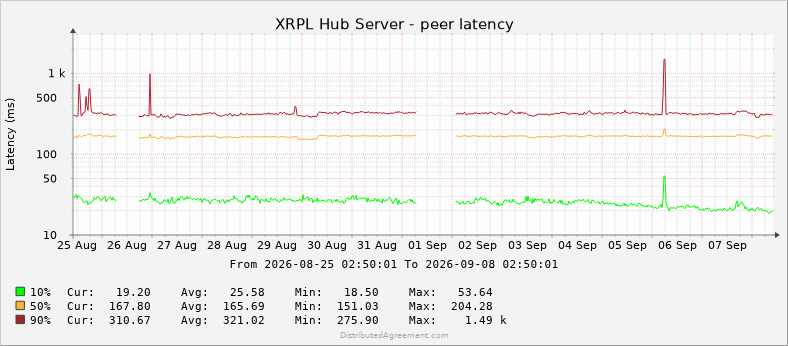
Najnowsze wykresy dowodzą, że skutki ataku zostały całkowicie usunięte. Centrala niezawodnie utrzymuje około 400 równoczesnych połączeń, osiągając maksymalnie 423, w tym 135 przychodzących i 271 wychodzących połączeń. Opóźnienie — czas odpowiedzi między węzłami — spadło do 165 milisekund.
Jedyną anomalią był jednorazowy wzrost do 1,49 sekundy w dniu 6 września, ale algorytmy go wyizolowały, nie wpływając na konsensus. Spadki połączeń utrzymały się na poziomie 84,6 incydentu na pięciominutowy interwał — to normalne tło, a nie znak problemów. Wskaźnik złośliwej aktywności, oznaczony jako „Abuse”, spadł niemal do zera, gdyż odświeżone zabezpieczenia odfiltrowują niemal cały szkodliwy ruch.
W istocie nie jest to zwykły raport o dostępności pojedynczego serwera, lecz publiczny audyt zaktualizowanego oprogramowania xrpld pod rzeczywistym obciążeniem. Potwierdza to, że infrastruktura XRPL jest gotowa do długoterminowego, stabilnego działania.