

- Ledgerpotwierdził ujawnienie danych klientów powiązane z zewnętrznym procesorem płatności,Global-e.
- Ujawnione informacje obejmują imiona i dane kontaktowe; nie doszło do naruszenia fraz seed, kluczy prywatnych ani środków kryptowalutowych.
- Incydent został po raz pierwszy publicznie zgłoszony przez badacza blockchain ZachXBT, co skłoniło do powiadomienia klientów i rozpoczęcia dochodzenia kryminalistycznego.
Użytkownicy Ledger otrzymali powiadomienie po tym, jak Global-e wykryło nieautoryzowany dostęp do części swoich systemów chmurowych. Ujawnienie ponownie zwraca uwagę na ryzyko związane z podmiotami trzecimi w handlu krypto, nawet jeśli podstawowa infrastruktura portfela pozostaje nienaruszona.
Spis treści
Co się wydarzyło: Ujawnienie przez stronę trzecią, a nie atak na portfel
Ledger ujawnił, że incydent miał miejsce
Według powiadomienia wysłanego do klientów, Global-e zidentyfikowało nietypową aktywność i szybko wdrożyło odpowiednie zabezpieczenia. Niezależne dochodzenie potwierdziło później, że niektóre dane zamówień klientów zostały niewłaściwie uzyskane. Ujawnione dane obejmują imiona i inne dane kontaktowe, natomiast dane płatnicze nie zostały objęte naruszeniem.
Ledger podkreślił kluczową kwestię dla użytkowników: Global-e nie ma dostępu do fraz odzyskiwania, kluczy prywatnych, sald ani jakichkolwiek sekretów powiązanych z aktywami przechowywanymi samodzielnie. W rezultacie wyciek nie wpływa na bezpieczeństwo kryptograficzne urządzeń Ledger.
Jakie dane zostały ujawnione, a jakie nie
W takich incydentach powinna być wyraźna granica. Fakty wskazują na incydent związany z prywatnością danych, a nie naruszenie środków krypto.
Ujawnione
- Imiona klientów
- Dane kontaktowe powiązane z zamówieniami (np. email lub adres wysyłki)
Nieujawnione
- Frazy odzyskiwania (24 słowa)
- Klucze prywatne lub sekrety portfela
- Salda on-chain lub podpisywanie transakcji
- Dane kart płatniczych
Identyfikacja ta ogranicza narażenie na bezpośrednie ryzyko finansowe, choć zwiększa się możliwość ukierunkowanego phishingu. Hakerzy mogą wykorzystać wyciekłe dane do tworzenia przekonujących wiadomości podszywających się pod dostawców portfeli.
Samodzielna kontrola ogranicza zasięg wycieku danych
Model samodzielnej kontroli stosowany przez Ledger stanowił bardzo ścisłą granicę. Atakujący nie mieli możliwości opróżnienia środków ani dokonywania transakcji, nawet mając dostęp do informacji o zamówieniach stron trzecich. Zagrożenie przechodzi w obszar inżynierii społecznej, a czujność pozostaje najważniejszą linią obrony.
Jak ujawniono incydent
Sprawa wyszła na jaw, gdy ZachXBT opublikował w społeczności na X, powołując się na e-maile od klientów, którzy szczegółowo opisali naruszenie Global-e. Tego typu ujawnienia przyspieszają budowanie świadomości poprzez połączenie kultury on-chain z raportowaniem bezpieczeństwa poza blockchainem.
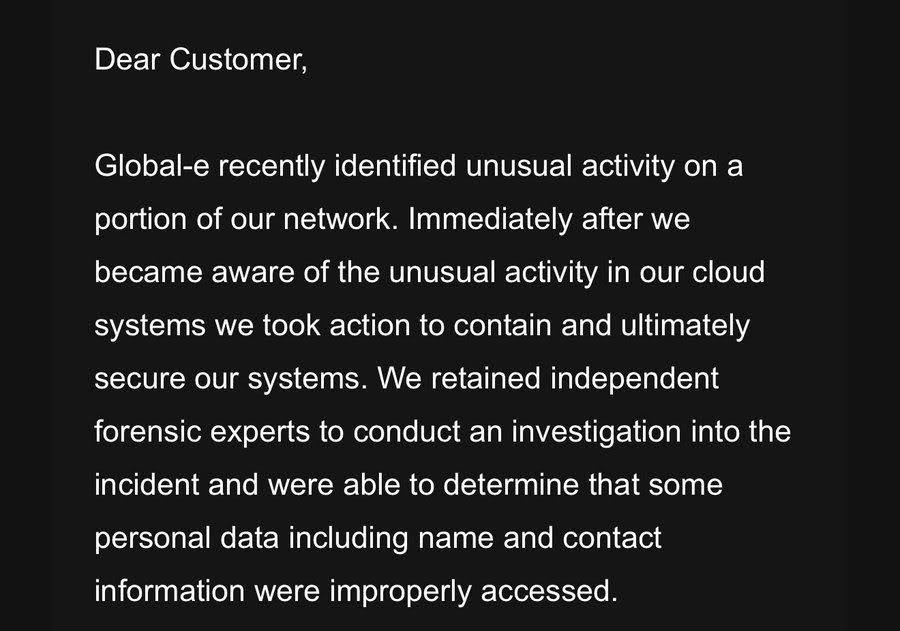
Wkrótce potem Ledger przejął kontrolę nad incydentem i wyznaczył odpowiedzialności. Global-e jest administratorem danych związanych z realizacją zamówień; dlatego to ta firma podjęła inicjatywę powiadomienia klientów. Ledger koordynował komunikację, by użytkownicy byli świadomi zakresu i granic ujawnienia danych.
Taki podział ról jest powszechny w branży e-commerce i pokazuje stałe zagrożenie dla firm krypto, które muszą korzystać z zewnętrznych procesorów, aby obsługiwać rynki międzynarodowe.
Dlaczego ryzyko stron trzecich wciąż dotyka marki krypto
Firmy krypto coraz częściej polegają na wyspecjalizowanych dostawcach w obszarach takich jak płatności, logistyka i zgodność z przepisami. Każda z tych integracji zwiększa powierzchnię ataku na portfel lub sam protokół.
Przypadek Ledger wpisuje się w szerszy trend:
- Kluczowe systemy krypto pozostają bezpieczne
- Usługi poboczne: e-maile, zamówienia, narzędzia wsparcia stają się celem ataków
- Wyciek danych napędza phishing zamiast bezpośrednich włamań
Dla atakujących bazy danych klientów są cenne. Zweryfikowana lista nabywców sprzętu krypto może być zmonetyzowana poprzez kampanie wyłudzające, odnoszące się do faktycznych zakupów, informacji o wysyłce lub zgłoszeń do wsparcia.



